VPN协议的基本概念
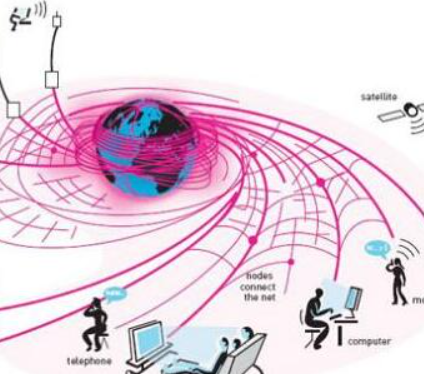
VPN(虚拟专用网络)是一种通过互联网将远程用户连接到一个安全的专用网络的技术,它允许用户在不直接连接到企业网络的情况下,访问内部资源,就像他们在本地网络一样,VPN提供了安全性、匿名性和隐私保护,通常用于保护敏感数据和防止未经授权的访问。
常见的VPN协议和技术
a. PPTP(点对点协议)PPTP是一种早期的VPN协议,最初由Microsoft开发,基于点对点(PPP)协议,使用标准的TCP/IP协议进行通信。
- 特点:
- 端到端连接:提供一个安全的加密通道。
- 端口:使用固定端口1723进行通信。
- 加密:支持MS-CHAP v2等认证协议,但加密方式较为简单。
- 优缺点:
- 优点:配置简单,兼容性好,支持多平台。
- 缺点:加密机制较为基础,容易被阻止,安全性较低。
b. L2F(Layer 2 Tunneling Protocol)L2F是一种基于Layer 2(数据链路层)的VPN协议,常被称为Layer 2 Tunneling Protocol,通常与PPTP结合使用。
- 特点:
- 隧道建立:通过建立一个虚拟网络接口(TUN)进行通信。
- 加密:支持多种加密算法,如AES和SHA1。
- 认证:支持PAP和CHAP等认证机制。
- 优缺点:
- 优点:提供高级加密,支持多种认证方法。
- 缺点:配置稍微复杂,且与L2TP结合使用时需要额外配置。
c. L2TP(Layer 2 Tunneling Protocol)L2TP是一种改进的VPN协议,结合了PPTP和L2F的优点,提供更高的安全性和灵活性。
- 特点:
- 双层加密:L2TP本身不提供加密,通常与IPSec结合使用,提供双层加密保护。
- 隧道与穿越:支持在数据包头(隧道模式)或整个数据包(穿越模式)加密。
- 多平台支持:L2TP协议本身是跨平台的,支持Windows、Linux、macOS等操作系统。
- 优缺点:
- 优点:提供强大的安全性,支持多种加密算法。
- 缺点:配置稍微复杂,需要额外配置IPSec。
d. IPSec(Internet Protocol Security)IPSec是一种网络层协议,用于提供IP数据包的加密、认证和防止数据包篡改。
- 特点:
- 隧道模式:仅加密数据包头,保留源和目标IP地址。
- 穿越模式:加密整个数据包,包括IP头和尾。
- 加密算法:支持AES、DES、3DES等加密算法。
- 哈希算法:支持MD5、SHA1等哈希算法用于数据包签名。
- 优缺点:
- 优点:强大的安全性,支持多种加密和哈希算法。
- 缺点:配置复杂,需要额外设置路由器或服务器。
e. OpenVPNOpenVPN是一个开源的VPN协议,基于SSL/TLS协议,提供强大的加密和认证机制。
- 特点:
- 加密:支持AES、SHA1、SHA256等加密算法。
- 认证:支持多种认证方法,如静态密码、X.509证书、OAuth等。
- 多平台支持:支持Windows、Linux、macOS、Android、iOS等操作系统。
- 路由器支持:支持在路由器上运行,提供远距离路由功能。
- 优缺点:
- 优点:配置简单,高安全性,跨平台支持。
- 缺点:性能上比PPTP和L2TP稍逊。
f. SSTP(Secure Socket Tunneling Protocol)SSTP是一种由Microsoft开发的VPN协议,结合了PPTP和L2TP的优点,提供更高的安全性。
- 特点:
- 双层加密:使用双层加密技术,确保数据安全传输。
- 隧道与穿越:支持隧道和穿越模式,灵活配置。
- 认证:支持多种认证方法,如MS-CHAP v2、EAP-TLS、EAP-TTLS等。
- 优缺点:
- 优点:高安全性,兼容性强,支持多平台。
- 缺点:配置稍微复杂,主要用于Windows环境。
选择VPN协议的考虑因素
- 安全性:选择强加密和哈希算法,确保数据传输安全。
- 认证方法:支持多种认证方式,如静态密码、X.509证书、OAuth等。
- 多平台支持:根据需要选择支持的操作系统。
- 性能:考虑加密算法的效率和带宽消耗。
- 管理和配置:选择易于配置和管理的协议。
- 兼容性:确保协议与目标网络和设备兼容。
安全性和隐私保护
- 加密算法:使用强大的加密算法,如AES-256,确保数据不可读。
- 哈希算法:用于数据包签名,防止数据篡改。
- 认证机制:确保只有授权用户可以连接。
- 匿名性:通过使用不同的IP地址和端口隐藏真实IP,提供匿名性。
适用场景
- 企业网络:IPSec和L2TP常用于企业环境,提供高安全性和管理控制。
- 个人用户:OpenVPN和SSTP适合个人用户,支持多平台,配置简单。
- 远程办公:OpenVPN和SSTP在远程办公中表现优异,支持多种设备。
- 设备兼容性:PPTP和L2TP在某些旧设备上仍然有效,尤其是Windows环境。
配置和部署
- 服务器配置:根据选择的协议配置服务器,设置IPsec路由器、OpenVPN服务等。
- 客户端配置:在客户端设备上安装相应的VPN客户端,输入服务器地址和凭证。
- 路由设置:确保网络路由器正确转发VPN流量,避免NAT问题。
性能和带宽
- 加密耗带宽:强加密算法会增加带宽消耗,需权衡安全性和性能。
- 协议效率:OpenVPN和SSTP在性能上表现较好,适合大带宽需求。
未来趋势
- WireGuard:一个新兴的协议,基于现代密码学,简化配置,提高安全性。
- 云集成:越来越多的VPN服务基于云,支持动态IP和弹性扩展。
- AI和机器学习:用于优化VPN性能和安全性,实时应对网络威胁。
选择合适的VPN协议需要综合考虑安全性、性能、配置复杂度和兼容性,根据需求选择IPSec、OpenVPN、L2TP或SSTP等协议,并确保服务器和客户端配置正确,选择合适的认证和加密方式,以确保数据传输的安全和隐私。